Wat er zich werkelijk afspeelt bij een cyberaanval
Hollywood schetst al jaren een spannend beeld van een cyberaanval: een gemaskerd genie dat razendsnel op een oplichtend scherm tikt, loeiende alarmen en een digitale kluis die binnen zestig seconden openbreekt.
Voor directieleden, commissarissen en beslissers is dat een gevaarlijk misverstand. Het brengt cybersecurity terug tot een incidentele IT-paniekknop in plaats van een continue operationele realiteit.
De praktijk is echter een stuk stiller, geduldiger en fundamenteel anders dan in de film. Tegen de tijd dat een moderne organisatie door heeft dat ze gehackt zijn, zit de aanvaller vaak al weken of maanden binnen het netwerk.
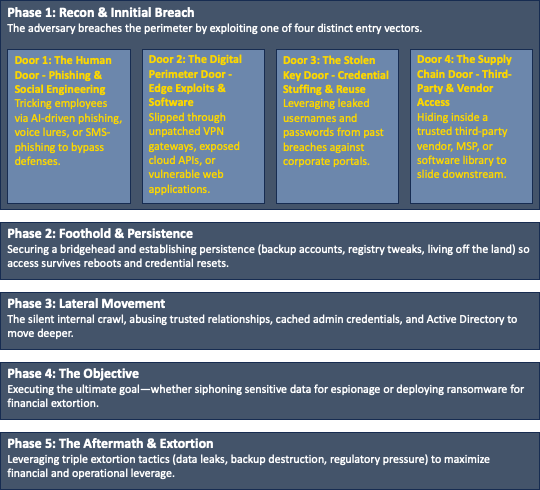
Wie risico’s effectief wil beheersen, moet begrijpen hoe een moderne cyberaanval werkelijk in elkaar zit. Hieronder leest u wat er zich achter de schermen afspeelt, opgedeeld in vijf opeenvolgende fasen. We lichten dit toe aan de hand van onderstaand model, dat vijf fasen (vrij vertaald naar het MITRE ATT&CK-framework) combineert met de vier veelgebruikte aanvalsdeuren. We sluiten af met concrete maatregelen en acties die u vandaag nog kunt doorvoeren om uw organisatie in elke fase te beschermen.
De aanvalsketen
Fase 1: Verkenning & Initiële Inbraak (De deur openen)
Een cyberaanval begint nooit met een explosie, maar met een grondige verkenning. Aanvallers gokken niet zomaar op een doelwit; ze bereiden zich minutieus voor. Ze brengen de digitale voetafdruk van een bedrijf in kaart, pluizen LinkedIn-profielen van medewerkers uit en zoeken doelbewust naar zwakke plekken.
Wanneer ze toeslaan, rammen ze niet direct de voordeur in. Ze testen stuk voor stuk de vier aanvalsdeuren van de organisatie om te kijken welke er onbeheerd op een kiertje staat:
- De menselijke deur (Phishing): Technische firewalls worden volledig omzeild door een medewerker te manipuleren via een gerichte phishingmail, een smishing-bericht of geavanceerde social engineering met kunstmatige intelligentie.
- De digitale perimeterdeur (Edge-exploits): Aanvallers scannen publiekelijk toegankelijke webapplicaties, verouderde firewalls of slecht beveiligde cloud-API’s om via een softwarefout binnen te glippen.
- De sleutelroof (Credential Stuffing): Hierbij worden gebruikersnamen en wachtwoorden ingezet die bij datalekken elders op internet zijn buitgemaakt. Ze worden geautomatiseerd getest op bedrijfsportalen totdat er ergens een ongecontroleerde inlog slaagt.
- De keten-deur (Toeleveranciers): Aanvallers nestelen zich stiekem in de systemen van een vertrouwde leverancier, softwarepartner of IT-dienstverlener om zo via de achterdeur bij het eigenlijke doelwit binnen te wandelen.
Fase 2: Steunpunt & Persistentie (Kamp opsllaan)
Zodra één deur opengaat, verovert de aanvaller een bruggenhoofd: vaak een werkstation met beperkte rechten, zoals de laptop van een externe kracht of een onbelangrijke randserver.
Opmerkelijk genoeg worden er op dat moment nog helemaal geen gegevens gestolen. De focus ligt volledig op persistentie (duurzame toegang). Er worden stiekem back-up accounts aangemaakt, registersleutels aangepast of verborgen taken ingepland. Zodra de computer herstart of een wachtwoord wijzigt, blijft de toegang gewoon bestaan. Om niet op te vallen in de dagelijkse netwerkdrukte, maken ze zoveel mogelijk gebruik van legitieme beheertools die al standaard in het besturingssysteem aanwezig zijn (zoals PowerShell). Dit wordt ook wel ‘living off the land’ genoemd.
Fase 3: Laterale beweging (De stille tocht door het netwerk)
Het punt van binnenkomst is zelden de plek waar de gevoelige data staat. Vanaf hier begint de interne ontdekkingsreis.
In deze fase laat de indringer het masker van de buitenstaander vallen en misbruikt hij bestaande vertrouwensrelaties. Bedrijfsnetwerken zijn immers zo ingericht dat systemen elkaar onderling efficiënt kunnen vertrouwen. Aanvallers buitgrijpen dat onderlinge vertrouwen op verschillende manieren:
- Misbruik van beheerdersvertrouwen: Ze schrapen geheugentickets op van eerdere inlogsessies van IT-beheerders om zo dezelfde rechten te claimen.
- Misbruik van systeemvertrouwen: Vanaf een overgenomen webserver springen ze automatisch door naar een interne databaseserver, omdat de firewall achter de schermen blind vertrouwt op het interne verkeer.
- Overnemen van de Active Directory: Ze kruipen net langzaam door tot aan de centrale directory (Active Directory) die alle toegangsrechten beheert, met als ultieme doel de volledige controle over de digitale identiteiten in handen te krijgen.
Fase 4: Het doel bereiken (Buitmaken of platleggen)
Zodra de aanvaller de touwtjes strak in handen heeft, wordt het uiteindelijke doel uitgevoerd.
Is spionage of diefstal van intellectueel eigendom het motief, dan worden grote hoeveelheden data geruisloos gecomprimeerd en via versleutelde verbindingen naar buiten gesluisd, slim langs de detectie van Data Loss Prevention-systemen (DLP) heen. Is geldelijk gewin het doel, dan wordt er op een afgesproken moment ransomware uitgerold via de interne beheertools, waardoor duizenden computers tegelijk op slot slaan.
Fase 5: De afpersing (De crisis is compleet)
Moderne aanvallen stoppen niet bij simpele versleuteling; ze draaien om maximale druk. Vaak wordt er gekozen voor triple extortion: back-ups worden vernietigd, er wordt gedreigd met het publiceren van bedrijfsgeheimen bij toezichthouders of in de media, en klanten en partners worden rechtstreeks benaderd om hen onder druk te zetten.
Van theorie naar praktijk: Een beveiligingshandboek voor organisaties
Compliance-checklists en dikke ordners met beleidsregels schrikken hackers niet af: solide engineering en harde technische beheersmaatregelen doen dat wel.
Wanneer we de eerder besproken vijf fasen en vier deuren omzetten naar een concreet technisch actieplan, geven we organisaties handvatten om de deuren potdicht te houden en de bewegingsvrijheid binnen het netwerk direct te blokkeren.
Verdediging in Fase 1: De vier deuren barricaderen
Om te zorgen dat indringers überhaupt geen voet aan de grond krijgen, moet de perimeter rondom elk van de vier ingangen hard worden beveiligd:
1. De menselijke deur (Phishing)
- Continue bewustwording & realistische simulaties: Stap af van verplichte jaarlijkse instructiefilmpjes en voorspelbare testmailtjes. Kies voor doorlopende, praktijkgerichte coaching gecombineerd met levensechte, herkenbare simulaties die medewerkers scherp houden tegen moderne AI-phishing en deepfakes.
- Phishing-resistente MFA verplichten: Zet sms en eenvoudige app-notificaties aan de kant. Stap volledig over op hardwarematige beveiligingssleutels (zoals YubiKeys) of passkeys voor alle zakelijke aanmeldingen.
- E-mail sandboxing & URL-herschrijving: Laat inkomende bijlagen automatisch in een veilige ‘sandbox’ controleren en zorg dat links in mailtjes pas op het moment van aanklikken dynamisch worden beoordeeld.
2. De digitale perimeterdeur (Edge-exploits)
- Geautomatiseerde kwetsbaarhedenscan & aanvalsoppervlak-monitoring: Breng continu uw digitale buitenkant in kaart om schaduw-IT, vergeten testomgevingen en rondslingerende VPN-gateways op te sporen. Handhaaf een strak beleid: kritieke kwetsbaarheden in public-facing systemen moeten binnen 48 tot 72 uur zijn gedicht.
- Zero Trust Network Access (ZTNA): Neem afscheid van traditionele bedrijfs-VPN’s die na inloggen direct volledige toegang verlenen tot het hele netwerk. Vervang deze door ZTNA, waarbij voor elk individueel apparaat en elke gebruiker apart wordt geverifieerd of toegang tot een specifieke applicatie is toegestaan.
- Veilige softwareontwikkeling (Secure SDLC): Verweef veiligheid door het hele ontwikkelproces door veilige programmeernormen te verplichten, geautomatiseerde code-tests (SAST/DAST) in te bouwen en invoer streng te valideren voordat code live gaat.
- Hardening van internetgerichte systemen: Maak alle systemen die aan het internet hangen ‘hard’: schakel standaardwachtwoorden uit, gooi overbodige poorten en diensten dicht, dwing geheugenbescherming af en zet Web Application Firewalls (WAF) in om zero-day lekken direct op te vangen.
- Netwerkmonitoring: Houd extern verkeer strak in de gaten op afwijkende patronen en start direct een onderzoek bij verdachte signalen.
3. De sleutelroof (Credential Stuffing)
- Monitoring van gelekte inloggegevens: Laat systemen continu controleren of zakelijke e-mailadressen opduiken in bekende datalekken op het dark web. Wordt er een wachtwoord gevonden, dwing dan direct een reset en sessie-intrekking af.
- Conditionele toegangsregels (Conditional Access): Blokkeer inlogsessies die vanuit logisch oogpunt onmogelijk zijn (zoals reizen met een onmogelijke snelheid) of die vanaf onbeveiligde privé-apparaten plaatsvinden.
4. De keten-deur (Toeleveranciers)
- Strikte netwerksegmentatie voor leveranciers: Behandel externe partners en leveranciers altijd als onbetrouwbaar. Plaats ze in afgescheiden netwerksegmenten (VLAN’s) zonder directe verbinding naar uw kernbronnen.
- Software Bill of Materials (SBOM): Eis van softwareleveranciers dat zij een heldere onderdelenlijst (SBOM) aanleveren, zodat u direct ziet of een open-source component van derden een gevaarlijk lek bevat.
Verdediging in Fase 2 & 3: Persistentie en laterale beweging blokkeren
Zodra een aanvaller eenmaal binnen is, hebben perimetermaatregelen geen zin meer. Om te voorkomen dat ze door het netwerk trekken, is interne technische weerstand vereist:
- Geen lokale beheerdersrechten: Gewone medewerkers en externe krachten mogen op hun werkstation nooit lokale administratorrechten hebben. Daarmee blokkeert u in één klap de installatie van achterdeurtjes en tools zoals Mimikatz.
- Interne micro-segmentatie: Zorg dat werkstations niet zomaar met andere werkstations of interne servers kunnen communiceren. Door interne firewalls en micro-segmentatie in te richten, kan een besmette laptop bijvoorbeeld geen Server Message Block-verkeer (SMB) gebruiken om buurcomputers te scannen.
- Hardening van Active Directory & Credential Guard: Activeer Windows Defender Credential Guard om gevoelige gegevens, zoals Kerberos-tickets, veilig te isoleren in hardware, zodat ze niet zomaar uit het werkgeheugen kunnen worden gestolen.
- Gelaagd beheermodel (Tiering): Scheid beheerdersaccounts strikt van elkaar. Een Domain Administrator mag nooit inloggen op een doorsnee werkstation waar hun tokens door schadelijke software opgeraapt kunnen worden. Gebruik hiervoor afgeschermde beheerderswerkplekken (Privileged Access Workstations - PAWs).
- Interne netwerkmonitoring: Blijf ook het interne verkeer continu analyseren op afwijkend gedrag, zodat verdachte handelingen vroegtijdig aan het licht komen.
Beknopte technische checklist
- Perimeter: Hardnekkige MFA (geen sms), snel patchen van randapparatuur (<72 uur) en vervanging van oude VPN’s door ZTNA.
- Identiteit: Continue controle op gelekte wachtwoorden, strikte voorwaardelijke toegang en automatische sessie-stops.
- Interne architectuur: Geen lokale beheerrechten op pc’s, strikte interne netwerkscheiding en een gescheiden beheermodel voor Active Directory.
- Detectie: Actieve monitoring van zowel intern als extern netwerkverkeer om aanvallen in een vroeg stadium te signaleren.